Gestão de patches: como corrigir vulnerabilidades sem comprometer a operação da empresa
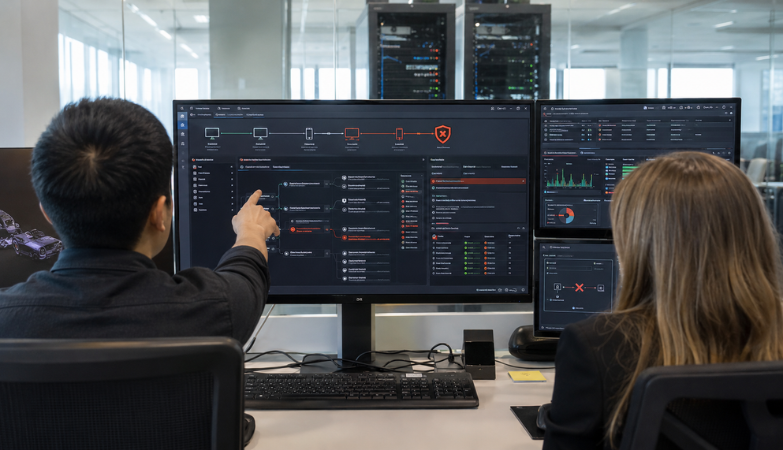
A equipe de TI sabe que precisa atualizar os sistemas, enquanto o financeiro fecha o mês e o comercial atende clientes. Nesse cenário, qualquer interrupção exige cuidado, mas adiar correções também pode aumentar a exposição da empresa.
É nesse equilíbrio que a gestão de patches ganha importância, porque conecta a segurança dos sistemas às necessidades de quem utiliza a tecnologia. Com planejamento, a equipe consegue organizar correções, testar mudanças e reduzir riscos antes de ampliar uma atualização.
Estatísticas recentes apontam a exploração de vulnerabilidades como caminho inicial em 31% das violações analisadas. Portanto, acompanhar falhas conhecidas e corrigir sistemas deve integrar as prioridades da segurança corporativa.
Neste artigo, você entenderá como priorizar atualizações, organizar testes e utilizar automação, preservando a continuidade dos processos da empresa.
O que a gestão de patches resolve na rotina de TI
Um patch é uma correção de software que pode resolver vulnerabilidades, falhas de funcionamento ou outros problemas identificados pelo fabricante. Já a gestão de patches organiza como a empresa identifica, avalia, distribui e verifica essas correções.
Esse trabalho envolve decisões que começam antes da instalação e continuam depois dela, pois a equipe precisa confirmar o resultado. Por exemplo, uma atualização pode exigir reinicialização ou apresentar incompatibilidade com uma aplicação utilizada pelo atendimento.
Por isso, o gerenciamento de patches precisa combinar responsabilidades, critérios de prioridade e acompanhamento, considerando as características de cada sistema. Dessa forma, a empresa cria uma rotina de manutenção preventiva e reduz a dependência de correções improvisadas.
Conheça os sistemas que precisam de atualização
Antes de definir prazos, identifique quais equipamentos e aplicações fazem parte do ambiente, incluindo notebooks utilizados fora do escritório. Também considere servidores, navegadores e componentes de terceiros, porque a exposição pode surgir em diferentes pontos da infraestrutura.
Registre as versões instaladas, os responsáveis pelos sistemas e as atividades que dependem deles. Com essas informações, sua equipe consegue avaliar onde uma atualização exige atenção adicional e quem precisa participar dos testes.
Se um equipamento permanece desconectado da ferramenta de gestão, verifique como ele receberá as correções e quando voltará ao acompanhamento. Além desse cuidado, identifique produtos sem suporte do fabricante, pois eles podem exigir substituição ou medidas específicas de proteção.
Priorize as vulnerabilidades pelo risco para o negócio
Quando a lista de atualizações cresce, a equipe precisa definir prioridades conforme a exposição dos sistemas e o impacto para a empresa. Por isso, avalie quais falhas criminosos já exploram, quais ativos elas afetam e quais controles ajudam a reduzir a exposição.
O catálogo KEV da CISA reúne vulnerabilidades com evidências de exploração e pode apoiar essa análise. Entretanto, considere também a importância do sistema para a operação e as consequências de um possível comprometimento.
Por exemplo, uma falha em um serviço acessível pela internet pode exigir mais urgência do que outra em um equipamento com acesso restrito. Ainda assim, verifique o contexto de cada ativo, porque sistemas internos também podem sustentar processos essenciais ou armazenar informações sensíveis.
Assim, estabeleça prazos conforme o risco e defina um procedimento para correções urgentes, sem depender exclusivamente do calendário mensal. Quando a equipe relaciona vulnerabilidades às necessidades do negócio, consegue direcionar esforços para as falhas que exigem atenção imediata.
Teste as correções com quem conhece a operação
Uma atualização pode funcionar corretamente na instalação e ainda afetar uma atividade que depende de integração com outros sistemas. Por isso, o teste deve incluir tarefas que os usuários realmente executam, como emitir documentos ou concluir pedidos.
Comece por um grupo representativo de equipamentos e amplie a distribuição conforme os resultados. No ambiente Windows, por exemplo, políticas de atualização permitem testar um subconjunto de dispositivos antes de expandir a implantação.
Ao mesmo tempo, organize janelas de manutenção com as áreas envolvidas e informe quando poderão ocorrer reinicializações ou indisponibilidade. Essa comunicação ajuda os usuários a planejar tarefas, enquanto a equipe de TI acompanha o comportamento dos sistemas.
Antes de alterar serviços críticos, prepare backups e um plano de reversão ou recuperação adequado à aplicação. Caso a mudança apresente problemas, a equipe deve conhecer os critérios para interromper a distribuição e restaurar o funcionamento.
Automatize a distribuição e acompanhe as exceções
A automação ajuda a distribuir atualizações e acompanhar resultados em ambientes com muitos dispositivos, desde que a equipe configure regras compatíveis com suas necessidades. Assim, atividades repetitivas consomem menos tempo, enquanto os profissionais concentram atenção nas falhas e exceções.
Ferramentas de gestão centralizada podem apoiar a identificação e a correção de vulnerabilidades em aplicações cobertas pela solução. O Kaspersky Security Center, por exemplo, oferece recursos para atualizar softwares de terceiros, conforme o licenciamento e a compatibilidade.
Entretanto, sua empresa precisa verificar a cobertura da ferramenta, porque aplicações específicas e outros componentes podem exigir procedimentos separados. Também acompanhe instalações malsucedidas, equipamentos sem comunicação e reinicializações pendentes, evitando interpretar uma tarefa enviada como correção concluída.
Por fim, atribua um responsável a cada exceção e registre como a equipe tratará os casos que a automação não resolveu.
Quando a correção exige mais tempo ou ainda não existe
Alguns sistemas dependem de validação do fornecedor, enquanto determinadas vulnerabilidades ainda aguardam uma atualização disponível. Nessas situações, a empresa precisa avaliar medidas temporárias de redução de exposição e acompanhar as orientações do fabricante.
Conforme o caso, a equipe pode restringir acessos, desativar funcionalidades afetadas ou aplicar regras de proteção compatíveis com o ambiente. Porém, deve registrar a decisão, os riscos envolvidos e uma data para reavaliar a situação.
Essas medidas não garantem a eliminação da vulnerabilidade, por isso acompanhe sua eficácia e planeje a correção definitiva quando ela se tornar viável. Se o produto perdeu suporte, inclua sua substituição no planejamento e mantenha a liderança informada sobre a exposição.
Confirme os resultados antes de encerrar a manutenção
Depois da distribuição, confirme quais dispositivos instalaram a atualização e quais ainda apresentam pendências, verificando também as reinicializações necessárias. Em seguida, avalie se a vulnerabilidade permanece detectável e se os serviços continuam funcionando conforme o esperado.
É recomendável avaliar e acompanhar vulnerabilidades continuamente para reduzir a janela de oportunidade dos atacantes. Portanto, mantenha essa verificação na rotina, em vez de limitar a revisão aos períodos próximos das auditorias.
Para acompanhar a evolução, observe quantos ativos cumprem os prazos definidos e quanto tempo a equipe leva para corrigir falhas prioritárias. Também registre exceções vencidas e problemas causados por atualizações, porque esses dados ajudam a ajustar testes e procedimentos.
Uma rotina de gestão de patches que a equipe consiga manter
Para organizar o trabalho, transforme as decisões em procedimentos claros, com responsáveis e critérios que as áreas envolvidas compreendam. Use os pontos abaixo para revisar a rotina atual.
- Mantenha o inventário de sistemas e aplicações atualizado.
- Defina prioridades e prazos conforme o risco identificado.
- Teste correções em ambientes ou grupos representativos.
- Planeje a manutenção com os responsáveis pelos processos afetados.
- Prepare a recuperação e acompanhe falhas de instalação.
- Verifique os resultados e reavalie as exceções periodicamente.
Depois, ajuste o processo às condições da empresa, considerando trabalho remoto, fornecedores e sistemas que exigem atendimento específico. Dessa forma, a política orienta o trabalho diário e facilita decisões quando surge uma correção urgente.
Conclusão
Uma gestão de patches bem estruturada ajuda a empresa a reduzir vulnerabilidades, enquanto a equipe mantém atenção às necessidades da operação. Por isso, sua equipe precisa conhecer os sistemas, priorizar riscos e testar correções dentro de uma rotina contínua.
Além desse planejamento, a automação pode facilitar o trabalho, desde que a equipe acompanhe instalações, reinicializações e exceções. Assim, cada atualização deixa de representar uma tarefa isolada e passa a integrar um processo de proteção com responsabilidades claras.
Portanto, vale revisar como sua empresa administra as atualizações e identificar onde faltam visibilidade, testes ou acompanhamento. Com esse diagnóstico, sua equipe consegue definir melhorias e alinhar a manutenção à continuidade das atividades.
Para avançar nesse processo, converse com a Microhard e avalie soluções adequadas ao seu ambiente. Dessa forma, sua empresa fortalece a gestão de patches com prioridades claras e apoio especializado.
Se você gostou deste conteúdo ou tem alguma dúvida ou sugestão sobre o tema, deixe seu comentário abaixo. E se você quer saber mais sobre cibersegurança corporativa, entre em contato conosco. Somos especialistas em segurança cibernética e podemos te ajudar a implementar estruturas robustas para a segurança da informação e segurança dos dados de seus negócios.
Bernard Colen, Analista de Comunicação.
“Microhard 34 anos – Cada vez mais próxima para proteger a sua Informação!”